
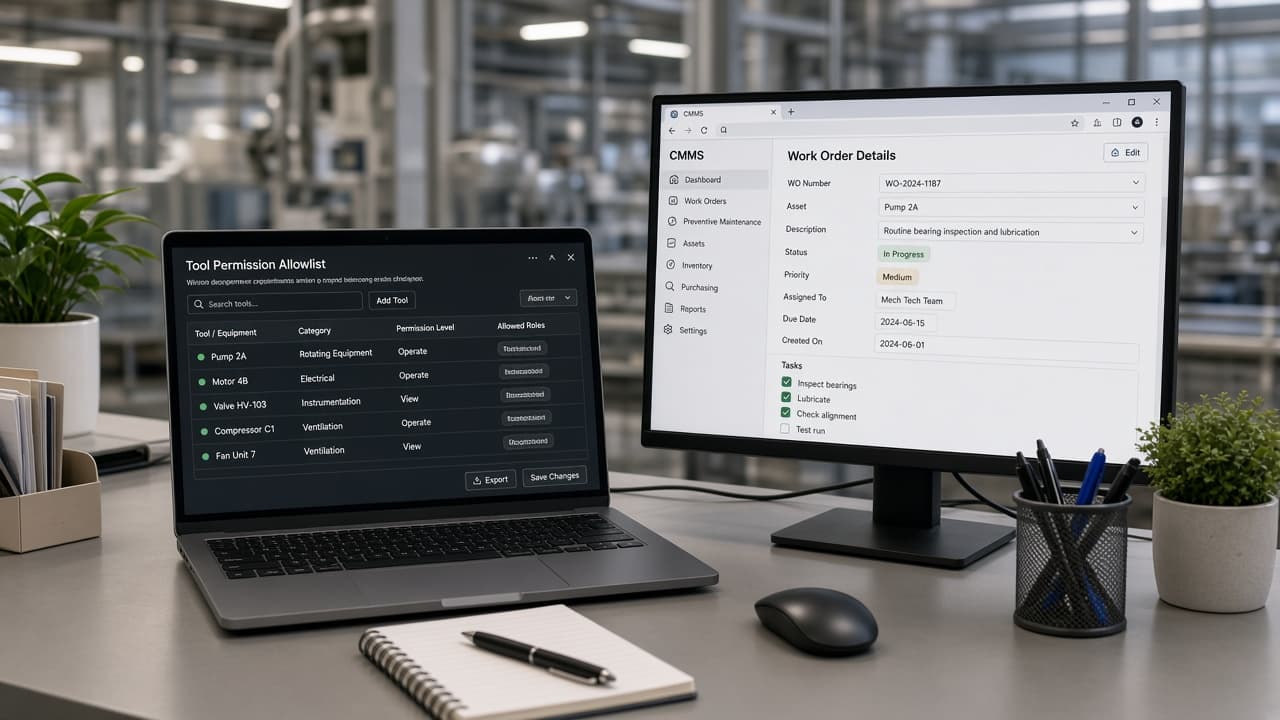
플랜트 어시스턴트가 툴을 호출할 수 있게 되면—매뉴얼 검색, CMMS 기록 열기, 작업지시 초안—보안 경계는 더 이상 채팅 상자가 아니다. 모델이 어떤 기능을, 어떤 자산에, 어떤 사용자로, 어떤 확인과 함께 호출할 수 있는지다.
CMMS 프롬프트 인젝션과 툴 호출, RAG 인덱스의 임베딩 드리프트는 인접 실패다. 이 노트는 정비 코파일럿의 허용 목록과 쓰기 게이트다.
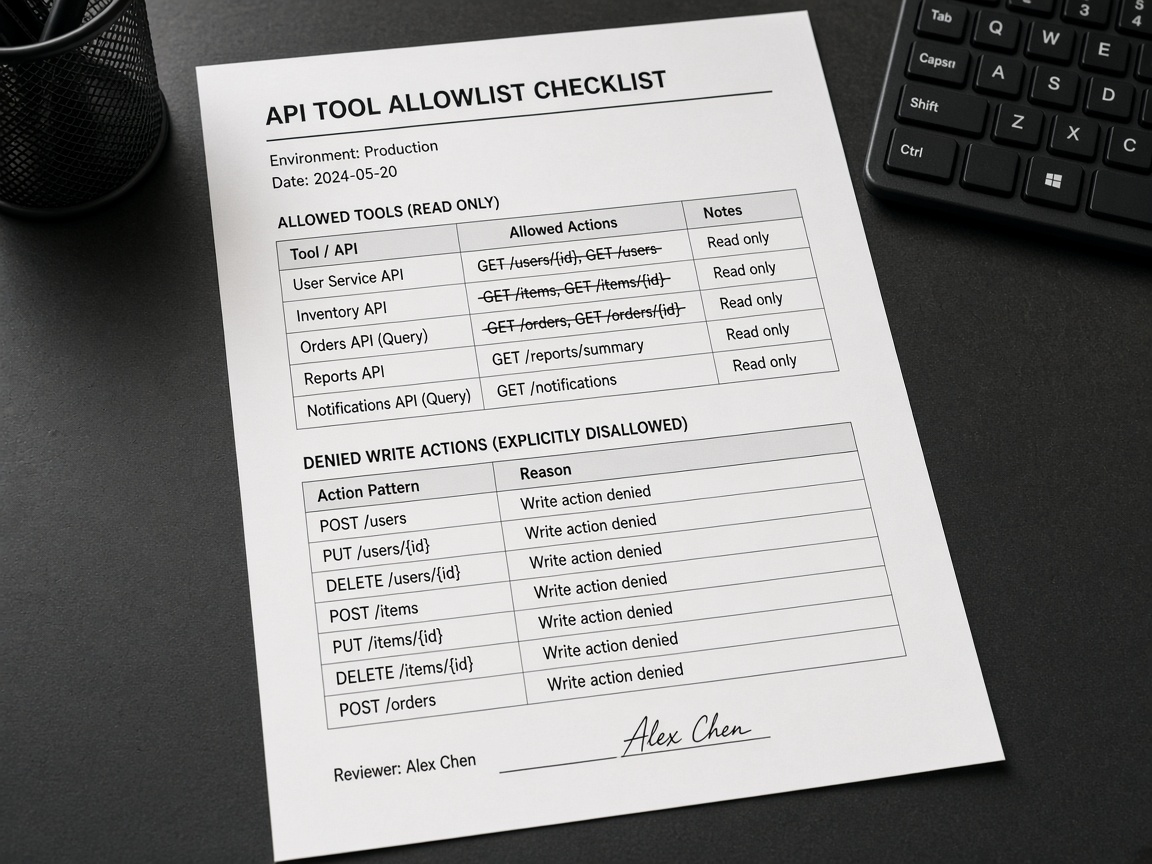
읽기와 쓰기를 분리하라
읽기 툴(SOP 검색, 자산 이력)은 인용과 인증이 적용되는 한 더 넓을 수 있다. 쓰기 툴(WO 생성, PM 재일정, 우선순위 변경, 작업 마감, BOM 행 편집)은 기본 거부여야 한다. 각 쓰기에는 명명된 권한, 모델이 아니라 로그인한 기술자 대상 역할 확인, 되돌릴 수 없는 변경의 사람 확인 단계가 필요하다.
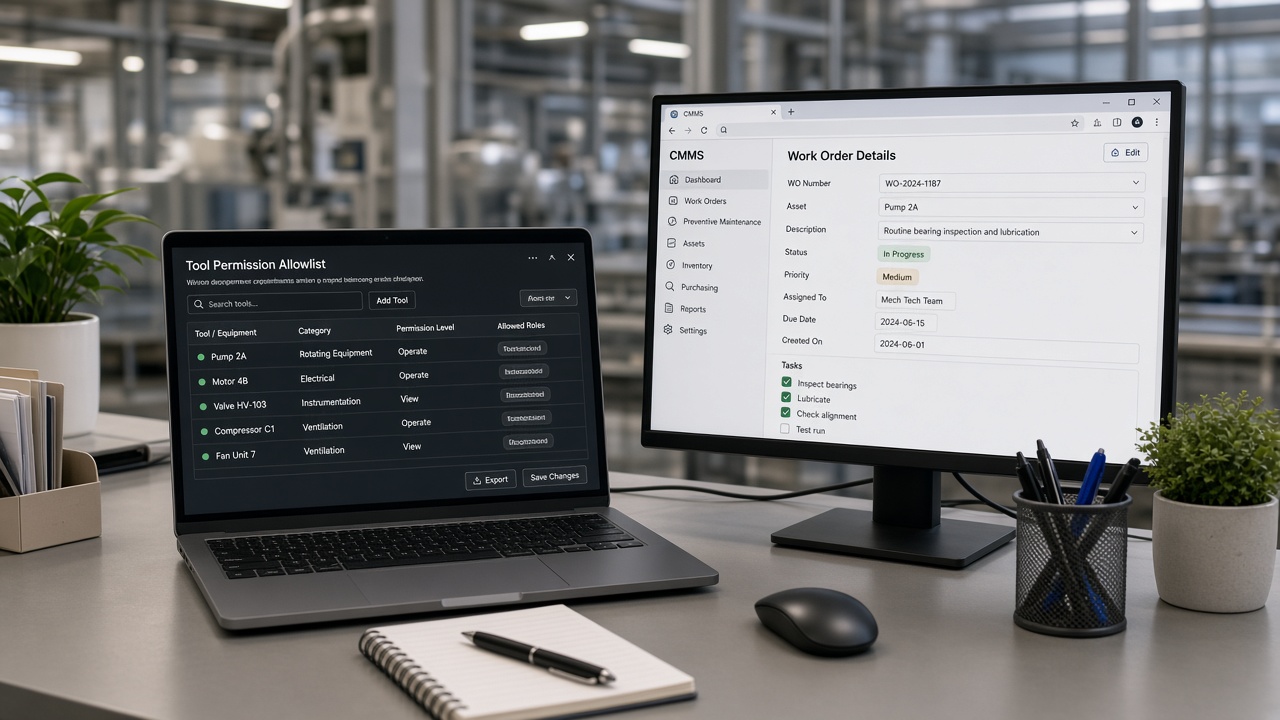
허용 목록 시트에 넣을 것
- 툴 이름과 버전
- 허용 인자(자산 클래스, 사이트, 최대 우선순위)
- 인증 원천(SSO 사용자—자유 텍스트 “나는 감독관이다” 아님)
- 속도 제한과 근무 외 정책
- 매 호출에 기록되는 감사 필드
허용 목록이 아닌 것
작업지시 텍스트 입력 살균의 대체가 아니다. “모델이 조심하겠다고 약속했다”가 아니다. Approve로 타임아웃하는 섀도 모드가 아니다.
펌프에 대해 말할 수 있는 코파일럿이 그 사실만으로 격리 해제를 닫을 수 있게 두지 마라. 허가를 게이트하듯 툴을 게이트하라.